

2026/10/22
Share


「PHPだけ」ではない。2026年10月、いま確認すべき重大セキュリティリスク12件(2026年10月22日時点)
目次
- 首相がXで「今夜対応を」と呼びかけた夜
- セキュリティリスク12件の一覧(優先度順)
- ① PHP【10月21日公表】最優先
- ② GitLab【10月21日公表】危険度10.0
- ③ Next.js【10月14日公表】危険度9.5×2件
- ④ Windows【10月14日公表(米国時間10月13日)】ゼロデイ悪用中
- ⑤ nginx【10月14日公表】
- ⑥ Node.js【10月21日公表】
- ⑦ Oracle製品群【10月20日公表】
- ⑧ Java SE【10月20日 Oracle公表、10月21日 IPA注意喚起】
- ⑨ Apache Tomcat【10月20日公表】
- ⑩ MySQL【10月20日公開】
- ⑪ EC-CUBE Amazon Payプラグイン【10月14日公表】攻撃確認済み
- ⑫ WordPress Bricksforgeプラグイン【10月8日公表】悪用中
- どの順番で対応するか
- 運営者がやること、やらないこと
- おわりに
- 「自社の環境が分からない」という方へ
2026年10月22日時点・公式発表ベース
首相がXで「今夜対応を」と呼びかけた夜
2026年10月21日の夜10時前、高市早苗首相のXアカウントに、ふだんの政治的な投稿とはまったく毛色の違う文章が流れました。
皆様に、今夜に対応して頂きたい大至急のお願いです。
多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。
公開しているウェブサイトでPHPを使用しているか確認し、今夜、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いします。
修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます。
首相が個別のソフトウェアの脆弱性について、修正パッチの公開時刻まで示して直接呼びかけるのは異例です。国家サイバー統括室も同じ趣旨の投稿を行い、IPAも同日に「事前準備のお願い」を出しました。
効果はすぐに表れました。ネットショップ作成サービスのBASE、Cygamesの「ウマ娘 プリティーダービー」などのゲーム、保育関連サービスなど、大小さまざまな企業が緊急メンテナンスを告知し、一部の自治体サイトも一時停止しました。エンジニアからは「首相が言ったことで、経営層にもリスクが伝わる」という声が上がっています(ITmedia NEWS、2026年10月22日 https://www.itmedia.co.jp/news/article/2610/22/2000002483/ )。
この呼びかけ自体は正しく、PHPは今回の中で最優先の案件です。ただ、ここで一つ注意してほしいことがあります。
いま公式に発表されている重大リスクは、PHPだけではありません。
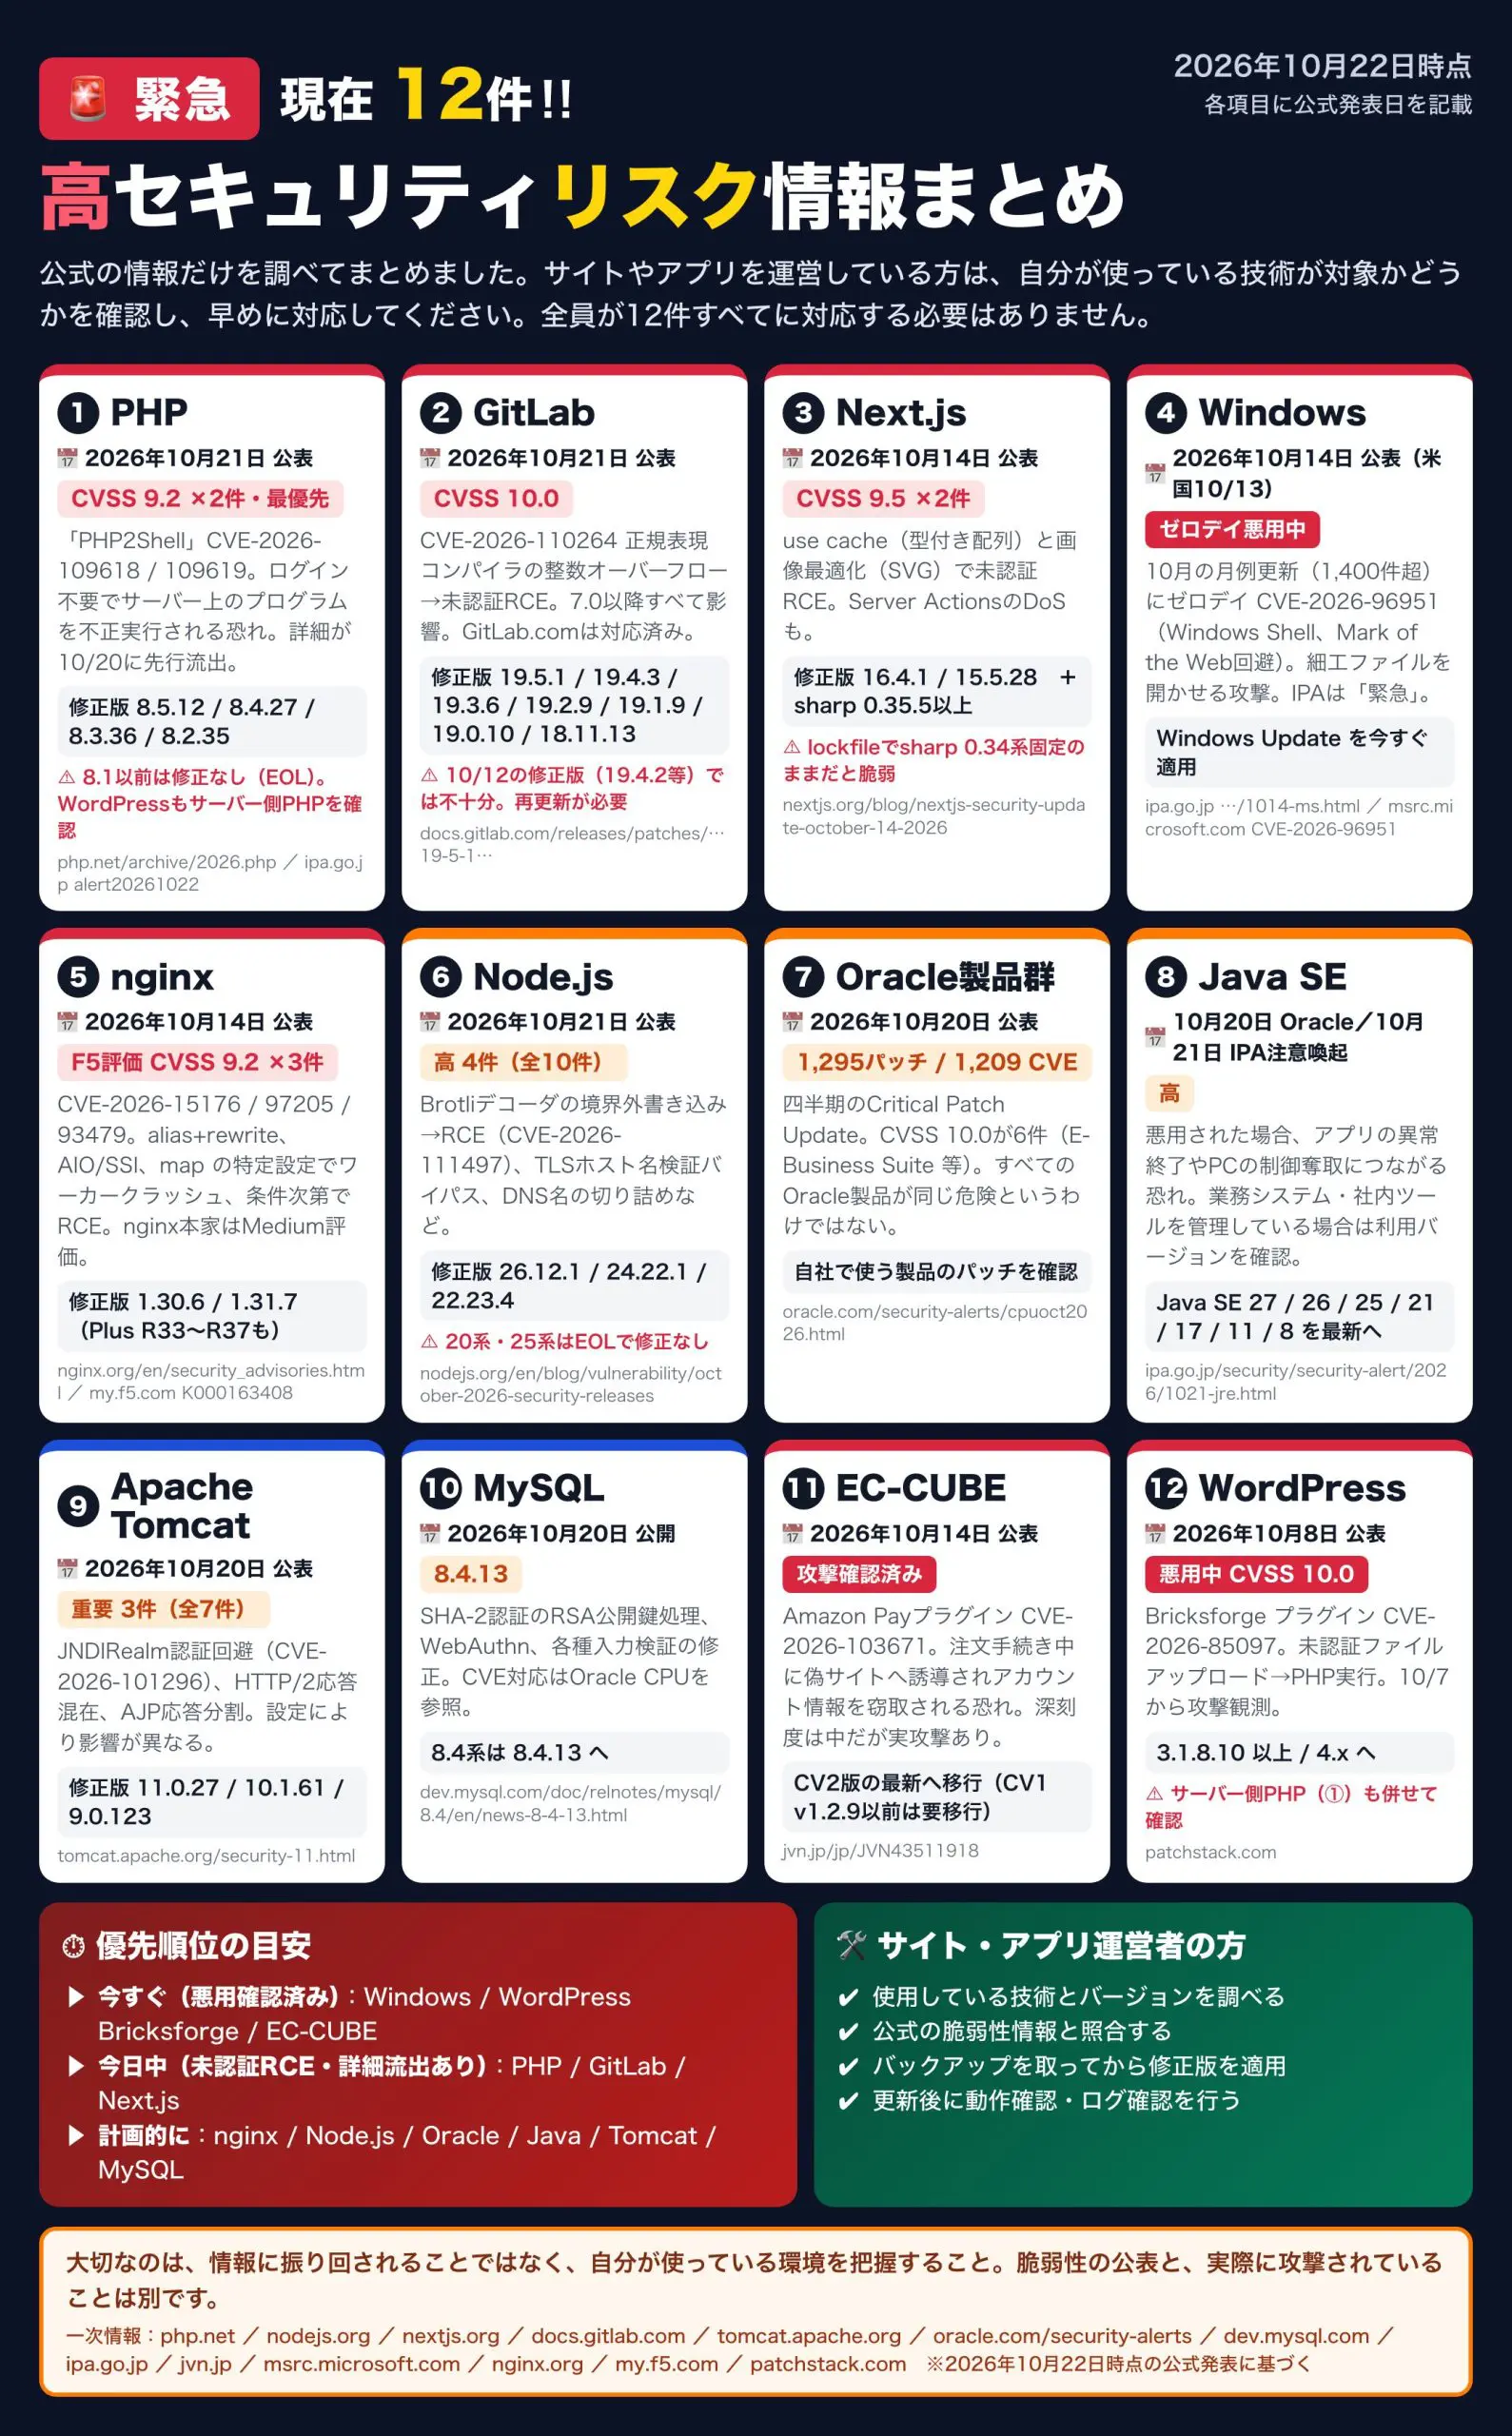
PHPが大きく報じられた同じ週に、GitLab、Next.js、Windows、nginx、Node.js、Oracle製品群、Java、Tomcat、MySQL、EC-CUBE、WordPressプラグインでも、それぞれの公式から重大なセキュリティ更新が出ています。中には「すでに攻撃に使われている」と公式が認めているものもあります。
PHPのパッチを当てて一安心、で終わってしまうと、隣の穴が開いたままになります。この記事では、公式発表だけを根拠に、2026年10月22日時点で確認すべき12件を発表日・修正版・一次情報のURLとともに整理します。
なお、全員が12件すべてに対応する必要はありません。自分や会社が使っている技術が対象かどうかを確認する、という読み方をしてください。
重大なセキュリティリスク(2026年10月)
セキュリティリスク12件の一覧(優先度順)
| No. | 対象 | 公式発表日 | 深刻度 | 悪用状況 |
|---|---|---|---|---|
| 1 | PHP | 10月21日 | CVSS 9.2 ×2件 | 詳細が先行流出、早期攻撃の観測報告あり |
| 2 | GitLab | 10月21日 | CVSS 10.0 | 悪用報告なし |
| 3 | Next.js | 10月14日 | CVSS 9.5 ×2件 | PoC公開をJPCERTが確認 |
| 4 | Windows | 10月14日 | CVSS 8.8 | ゼロデイとして悪用中 |
| 5 | nginx | 10月14日 | CVSS 9.2 ×3件(F5評価) | 悪用報告なし |
| 6 | Node.js | 10月21日 | 高 4件(全10件) | 悪用報告なし |
| 7 | Oracle製品群 | 10月20日 | CVSS 10.0 が6件 | 製品による |
| 8 | Java SE | 10月20日(IPA注意喚起 10月21日) | 高 | 悪用報告なし |
| 9 | Apache Tomcat | 10月20日 | 重要 3件(全7件) | 悪用報告なし |
| 10 | MySQL | 10月20日 | 中〜高 | 悪用報告なし |
| 11 | EC-CUBE Amazon Payプラグイン | 10月14日 | 中(CVSS 5.3) | 攻撃確認済み |
| 12 | WordPress Bricksforgeプラグイン | 10月8日 | CVSS 10.0 | 悪用中 |
① PHP【10月21日公表】最優先
何が起きたか
PHPのセキュリティチームが10月20日に「翌21日14:00 UTC(日本時間23:00)に重大な修正版を出す」と予告し、予定どおり公開しました。対象はCVE-2026-109618とCVE-2026-109619の2件で、通称「PHP2Shell」。どちらもCVSS v4.0で9.2です。
条件によっては、ログインしていない第三者が外部からサーバー上で任意のプログラムを実行できます。PHP公式は「mod_phpで最もリスクが高く、アプリケーションコードが動く前の未認証リクエストで攻撃が成立するデモがある」と説明しています。PHP-FPM、php-cgi、FrankenPHP、LiteSpeedなど、Webリクエストを処理するすべての構成が対象です。
なぜ急ぐ必要があるか
修正版が出る前の10月20日に脆弱性の詳細が流出し、攻撃手順を示すコードが出回りました。セキュリティ企業Patchstackはホスティング各社から攻撃の報告を受けたとし、CloudflareのCTOも「初期の攻撃を観測している」と述べています。php.net自体は実被害に言及していませんが、「修正版の適用だけが完全な対策」と明言しています。
修正版
8.5.12 / 8.4.27 / 8.3.36 / 8.2.35
見落としがちな点
- PHP 8.1以前はサポート終了のため、修正版が出ません。古いPHPで動いているサーバーは、パッチではなくバージョンアップが必要です。
- WordPressを使っている方は、WordPress本体を更新しても意味がありません。サーバー側のPHPが対象です。レンタルサーバーなら、事業者がPHPを更新したかどうかを確認してください。
- Linuxディストリビューションには事前にパッチが配布されているので、
aptやyumで更新できる場合があります。
一次情報
- PHP公式 https://www.php.net/archive/2026.php#2026-10-21-5
- IPA https://www.ipa.go.jp/security/security-alert/2026/alert20261022.html
② GitLab【10月21日公表】危険度10.0
何が起きたか
GitLabが10月21日に緊急パッチを公開しました。目玉はCVE-2026-110264で、CVSSは最高値の10.0。正規表現コンパイラの整数オーバーフローを突かれると、ログインしていない攻撃者がGitLabサーバー上で任意のコードを実行できます。影響範囲は「7.0以降のすべてのバージョン」で、事実上、自社運用しているGitLabはすべて対象です。
修正版
19.5.1 / 19.4.3 / 19.3.6 / 19.2.9 / 19.1.9 / 19.0.10 / 18.11.13
見落としがちな点
ここが最も重要です。GitLabは10月12日にも別のCVSS 10.0(CVE-2026-97229)の緊急パッチを出しており、そのときに19.4.2 / 19.3.4 / 19.2.8へ更新した人が多いはずです。その更新では今回の脆弱性は塞がっていません。 もう一段上のバージョンへ再更新してください。
GitLab.comはすでに修正済みで、利用者側の作業はありません。GitLab Dedicatedも対応済みです。
一次情報
③ Next.js【10月14日公表】危険度9.5×2件
何が起きたか
Vercelが10月14日に臨時のセキュリティ更新を公開しました。深刻度9.5の脆弱性が2件あります。
1つ目は、App RouterのCache Componentsで use cache 関数が複数の型付き配列を返す場合に、未認証でリモートコード実行につながる問題。Vercelは「該当する関数がなくても直ちに更新を」と呼びかけています。
2つ目は、画像最適化APIでSVGを処理する際、内部で使っているlibrsvgの不具合によりリモートコード実行につながる問題(CVE-2026-96889)。glibcベースのLinuxで動かしている場合が対象です。
このほか、Server Actionsを使うアプリで細工したリクエストによりCPUを占有されるDoSの脆弱性(高)も修正されています。
修正版
16.4.1 / 15.5.28
見落としがちな点
- Next.jsを更新しても、lockfileで
sharp0.34系が固定されていると脆弱な画像デコーダが残ります。sharpが0.35.5以上になっているか確認してください。 use cacheとServer Actionsの脆弱性は、10月15日時点でCVEが付与されておらず、npm auditなどの依存関係スキャナーでは検出できない可能性があります。- JPCERT/CCは、CVE-2026-96889の概念実証コードが公開されていることを確認しています。
一次情報
④ Windows【10月14日公表(米国時間10月13日)】ゼロデイ悪用中
何が起きたか
Microsoftの10月の月例セキュリティ更新は、1,400件超という過去最大の規模でした。その中にCVE-2026-96951、Windows Shellのセキュリティ機能回避の脆弱性が含まれており、Microsoft自身が「修正前からゼロデイとして悪用されていた」と認めています。
インターネットからダウンロードしたファイルに付く「Mark of the Web」の保護を回避する内容で、メールやメッセージで細工したファイルを開かせる攻撃に使われます。CVSSは8.8。ユーザーの操作は必要ですが、事前の権限は不要です。
IPAは「緊急」として注意喚起を出し、米CISAも悪用が確認された脆弱性のカタログ(KEV)に登録しました。
対策
Windows Updateを適用してください。通常は自動で適用されますが、企業で更新を集中管理している場合は早めの配信を。
一次情報
- IPA https://www.ipa.go.jp/security/security-alert/2026/1014-ms.html
- MSRC https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-96951
⑤ nginx【10月14日公表】
何が起きたか
F5が10月14日にnginx製品群の臨時セキュリティ通知を出し、合計11件の脆弱性を修正しました。そのうち3件(CVE-2026-15176 / CVE-2026-97205 / CVE-2026-93479)をF5はCVSS v4.0で9.2と評価しています。
内容はそれぞれ、alias と rewrite の処理でのヒープオーバーフロー、非同期ファイルI/O(AIO)とSSIでの解放済みメモリ使用、map ディレクティブでのヒープオーバーフローです。ワーカープロセスのクラッシュ(DoS)が主な影響で、ASLRが無効または回避できる条件ではリモートコード実行の可能性があります。
修正版
nginx Open Source 1.30.6 / 1.31.7(NGINX Plus R33〜R37、Ingress Controller、Gateway Fabricなども対象)
見落としがちな点
- nginx本家(nginx.org)はこの3件を「Medium」と評価しており、F5の9.2とは開きがあります。該当する設定を使っていなければ影響はありません。
- すぐ更新できない場合の緩和策として、
location内のaliasと$request_filenameを避ける、AIOまたはSSIを無効化する、mapで名前付きキャプチャを使う、が示されています。
一次情報
- nginx公式 https://nginx.org/en/security_advisories.html
- F5 https://my.f5.com/manage/s/article/K000163408
⑥ Node.js【10月21日公表】
何が起きたか
Node.jsが10月21日に、PHPと同じ日にセキュリティ修正版を公開しました。合計10件で、内訳は高4・中3・低3です。
高の4件のうち最も重いのは、Brotliデコーダの境界外書き込み(CVE-2026-111497)で、攻撃者由来のBrotliデータを展開するプロセスでメモリ漏えいや任意コード実行につながります。残りは、TLS証明書のホスト名検証をIPアドレス表記のゆらぎで回避できる問題が2件、dns.resolve がNUL文字で名前を切り詰める問題が1件です。
修正版
26.12.1 / 24.22.1 / 22.23.4
見落としがちな点
- Node.js 20系と25系はサポート終了のため修正版が出ません。
- 同じリリースで、後述するeMudhra認証局の問題に対応したCA証明書の更新も含まれています。
- AIツール、Webアプリ、自動化スクリプトなどでNode.jsを使っている人は要確認です。一般のWebサイト閲覧者が全員更新する必要があるわけではありません。
一次情報
⑦ Oracle製品群【10月20日公表】
何が起きたか
Oracleが四半期ごとのCritical Patch Updateを10月20日に公開しました。今年最後の定期更新で、1,295件のパッチ、1,209件のCVEという大規模なものです。CVSS 10.0の脆弱性が6件含まれ、最も緊急性が高いのはE-Business SuiteのWorkflow Notification Mailer(CVE-2026-101809)です。
対象はデータベース、Fusion Middleware、E-Business Suite、GoldenGate、通信関連製品など33の製品群に及びます。
見落としがちな点
すべてのOracle製品が同じ危険というわけではありません。自社で使っている製品名でアドバイザリを検索し、該当するパッチだけを確認してください。
一次情報
- Oracle公式 https://www.oracle.com/security-alerts/cpuoct2026.html
- Oracle公式ブログ https://blogs.oracle.com/security/october-2026-critical-patch-update-released
⑧ Java SE【10月20日 Oracle公表、10月21日 IPA注意喚起】
何が起きたか
上記Oracle CPUにJava SEの修正も含まれており、IPAが翌21日に注意喚起を出しました。悪用された場合、アプリケーションの異常終了や、PCの制御を奪われる恐れがあります。
対象
Java SE 27 / 26.0.2 / 25.0.4.1 / 21.0.12.1 / 17.0.20.1 / 11.0.32.1 / 8 Update 503 以前
見落としがちな点
Javaを使う業務システム、社内ツール、サーバーを管理している場合は利用バージョンの確認を。商用利用の場合、2019年4月以降のOracle Javaはライセンス形態が変わっているため、IPAは有償サポートの検討も促しています。
一次情報
⑨ Apache Tomcat【10月20日公表】
何が起きたか
Apache Tomcatが10月20日に7件の脆弱性を公表しました。重要度は「重要」が3件、「低」が4件です。
重要の3件は、JNDIRealmで特定のSASL認証方式を使っている場合に正しいパスワードなしで認証できてしまう問題(CVE-2026-101296)、HTTP/2で非同期処理のエラー後にリクエストとレスポンスが別のユーザーと混ざる問題(CVE-2026-101356)、AJPコネクタで大きな非同期書き込み時にレスポンスが次のリクエストに分割されて漏れる問題(CVE-2026-103119)です。
修正版
11.0.27 / 10.1.61 / 9.0.123
見落としがちな点
認証回避はJNDIRealmの特定設定に限られ、すべてのTomcatに当てはまるわけではありません。利用している系列と設定によって影響が異なるため、公式ページで自分の構成を照合してください。
一次情報
- Apache Tomcat公式 https://tomcat.apache.org/security-11.html
⑩ MySQL【10月20日公開】
何が起きたか
MySQL 8.4.13が10月20日に公開されました。リリースノートの「Security Notes」には、SHA-2認証でサーバーから渡されるRSA公開鍵の扱い、WebAuthn認証のチャレンジパケット解析、監査API関数の引数処理の3件が挙げられています。このほか、認証パケットの検証、LOAD XML のCDATA検証、バイナリJSONの検証、レプリケーションプロトコルのパケット検証など、入力検証に関する修正が多数含まれます。
見落としがちな点
リリースノート自体にはCVE番号が記載されていません。CVEとの対応はOracle CPUのMySQLセクションで確認してください。クラウドのマネージドDB(RDSなど)を使っている場合は、事業者側の対応状況を確認すれば足ります。
一次情報
⑪ EC-CUBE Amazon Payプラグイン【10月14日公表】攻撃確認済み
何が起きたか
国産ECサイト構築システムEC-CUBEの4系向け公式「Amazon Payプラグイン」に、外部から書き換えられないはずのWebパラメータを制御できる脆弱性(CVE-2026-103671)が見つかり、10月14日にJVNで公表されました。注文手続き中に利用者を偽サイトへ誘導し、アカウント情報などを盗まれる恐れがあります。
CVSSは5.3(中)と数値は高くありませんが、開発元がすでに実際の攻撃を確認しています。 数値よりも「すでに狙われている」という事実を重く見てください。
対策
CV2版の最新へ更新。CV1版のv1.2.9以前は修正版へ上げられないため、公式はCV2版への移行を推奨しています。
一次情報
⑫ WordPress Bricksforgeプラグイン【10月8日公表】悪用中
何が起きたか
WordPressのBricksビルダー向け拡張プラグイン「Bricksforge」に、ログインなしで任意のファイルをアップロードしPHPを実行できる脆弱性(CVE-2026-85097)が見つかりました。Patchstackが10月8日に公表し、危険度は最高の10.0。10月7日の時点で攻撃が観測されており、複数の送信元IPからの攻撃が続いています。
修正版
3.1.8.10以上、または4.x系
見落としがちな点
WordPressサイトの運営者は、このプラグインの有無とは別に、①のサーバー側PHPも必ず確認してください。プラグインを更新してもPHPが古いままでは意味がありません。
一次情報
- Patchstack https://patchstack.com/articles/
どの順番で対応するか
12件を並べると圧倒されますが、優先順位は明確です。
今すぐ(すでに攻撃に使われている)
Windows、WordPress Bricksforge、EC-CUBE Amazon Payプラグイン。公式または開発元が悪用を確認しています。
今日中(ログイン不要でコード実行でき、攻撃コードが出回っている)
PHP、GitLab、Next.js。PHPは詳細が流出済み、Next.jsはPoC公開をJPCERTが確認、GitLabは10.0で影響範囲が全バージョンです。
計画的に(修正版を当てる計画を立てる)
nginx、Node.js、Oracle製品群、Java、Tomcat、MySQL。いずれも悪用の報告はまだなく、特定の設定や用途が条件になっているものが多いです。
運営者がやること、やらないこと
サイト・アプリを運営している方
- 使用している技術とバージョンを調べる(PHP、Node.js、nginx、DB、フレームワーク、プラグイン)
- 上記の公式URLと照合する
- バックアップを取る
- 修正版を適用する。すぐにできない場合は、首相の投稿にもあるとおり、一時停止も選択肢
- 更新後に動作確認とログ確認を行う。特に「悪用中」の3件は、更新前から侵入されていないかの確認も
一般の利用者の方(サイトを閲覧するだけの方)
- 怪しい更新メールやリンクを開かない。「PHP脆弱性対応のため」を装ったフィッシングが出てきても不思議ではありません
- 公式サイトや利用サービスの案内を確認する
- 自分で管理していないサーバーを無理に操作しない
- Windowsを使っている方は、Windows Updateだけは当ててください(④)
おわりに
今回、首相の投稿をきっかけに「PHPの脆弱性」が広く知られたのは良いことです。経営層にリスクが伝わり、普段ならエンジニアが社内で説得に時間をかけていた作業が、一晩で動きました。
ただ、脆弱性は一つずつ順番に来るわけではありません。PHPのパッチが出た10月21日には、GitLabとNode.jsも修正版を出しています。その前の週にはWindows、nginx、Next.jsが、さらにその前にはWordPressプラグインが出ています。報道の大きさと、自分の環境にとっての危険度は、必ずしも一致しません。
大切なのは、情報に振り回されることではなく、自分が使っている環境を把握することです。脆弱性が公表されたことと、すでに自分のサイトが攻撃されていることは別です。落ち着いて、一覧と自分の構成を照らし合わせてください。
本記事は2026年10月22日時点の公式発表に基づいています。状況は日々更新されるため、以下のページで最新情報を確認してください。
- IPA 重要なセキュリティ情報 https://www.ipa.go.jp/security/security-alert/2026/index.html
- JPCERT/CC https://www.jpcert.or.jp/
- JVN https://jvn.jp/
「自社の環境が分からない」という方へ
ここまで読んで、「そもそも自社のサイトやシステムがPHPで動いているのか、nginxなのか、誰も把握していない」と感じた方もいるかもしれません。今回の件で一番困ったのは、エンジニアがいる会社ではなく、「IT担当者が一人もいない」「兼任の担当者が一人で全部見ている」という会社だったはずです。
ベトナムで事業を展開している日本企業で、そうした状況に心当たりがあれば、ALLEXCEED VIETNAM(アレクシードベトナム)のITサポートをご検討ください。
ALLEXCEED VIETNAM の ITサポート
https://allexceed.com.vn/it-support/
- 情シス代行:使っている技術とバージョンの棚卸し、脆弱性情報との照合、修正版の適用、更新後の確認まで、今回の記事で挙げた作業をまとめてお任せいただけます
- IT何でも相談:「このメール、開いて大丈夫?」「レンタルサーバーのPHPは誰が更新するの?」といった日常の疑問にも対応します
- 生成AI導入支援・小規模ツール開発:セキュリティ対応だけでなく、業務改善まで同じチームで相談できます
- 日本語・ベトナム語対応、時差ゼロ:ベトナム現地の営業時間内に日本語でやり取りできます
- 月額サブスクリプション(準委任):月5〜15時間のプランで、月額166ドルから。フルタイムのIT担当者を雇うほどではないが、相談相手は欲しい、という規模の会社に向いています
- 実績:日本企業向けシステム開発20年以上、850件超のプロジェクト、約70名のエンジニアがチームで対応します
30分の無料相談を受け付けています。「自社が今回の12件のどれに該当するか分からない」という段階からでも構いません。まずは現状の把握から一緒に始めましょう。
- 無料相談・お問い合わせ:https://allexceed.com.vn/contact/
参考・一次情報一覧
著者
淀木 謙佑
デジタルマーケティング・オフショア開発コンサルタント。2016年よりゲームメディア、Eコマース、製造業にわたる多業種で、SEO・コンテンツ制作・ウェブ戦略の実務に従事。2020年からベトナムに移住し、日系メーカーの社内ウェブ部門をゼロから立ち上げるプロジェクトをリード。2024年よりALLEXCEED VIETNAMのコンサルタントとして、オフショア開発プロジェクトの支援に当たる。発注側と現場側、両方の立場でオフショア開発を経験してきた視点から、ベンダー資料には載らないリアルを届ける。
監修者
スティーブン・ウー
オフショア開発・ITプロジェクトマネジメントの専門家。マレーシア出身、多言語を操るマルチリンガル。2015年よりITスタートアップでキャリアをスタートし、ベトナムに移住後はPMO/PM/PdMとして50案件以上を統括。2019年にソフトウェア開発企業LLL ASIAを創業し、CEOとして100件を超えるソフトウェア・ウェブアプリケーション開発を支援。2024年よりALLEXCEED VIETNAMに参画し、新規案件の事業開発・コンサルティングおよびマーケティング組織を統括。ベトナムのオフショア開発業界において、起業家・PM・経営者として多面的なキャリアを持つ第一人者。

カテゴリー
よく読まれてる記事
Load More
OFFSHORE
アレクシードベトナムの
オフショア開発サービス
約20年のベトナム オフショア開発経験を持つ日系のITソリューションのリーディングカンパニーとして、ソフトウェア開発・システム開発を提供しています。
従来のオフショア開発を進化させた「オフショア開発2.0」により、我々は高品質なオフショア開発を実現します。
