

2026/10/22
Share


Không chỉ riêng PHP: 12 rủi ro bảo mật nghiêm trọng cần kiểm tra ngay trong tháng 10/2026 (tính đến ngày 22/10/2026)
目次
- Đêm Thủ tướng kêu gọi trên X: “Hãy xử lý ngay tối nay”
- Danh sách 12 mục (theo thứ tự ưu tiên)
- 1. PHP [Công bố 21/10] Ưu tiên cao nhất
- 2. GitLab [Công bố 21/10] Mức độ 10.0
- 3. Next.js [Công bố 14/10] Mức độ 9.5 ×2
- 4. Windows [Công bố 14/10 (13/10 giờ Mỹ)] Zero-day đang bị khai thác
- 5. nginx [Công bố 14/10]
- 6. Node.js [Công bố 21/10]
- 7. Các sản phẩm Oracle [Công bố 20/10]
- 8. Java SE [Oracle công bố 20/10, IPA cảnh báo 21/10]
- 9. Apache Tomcat [Công bố 20/10]
- 10. MySQL [Phát hành 20/10]
- 11. Plugin Amazon Pay cho EC-CUBE [Công bố 14/10] Đã xác nhận bị tấn công
- 12. Plugin Bricksforge cho WordPress [Công bố 08/10] Đang bị khai thác
- Nên xử lý theo thứ tự nào?
- Người vận hành nên làm gì và không nên làm gì
- Lời kết
- Dành cho những ai “không rõ môi trường của công ty mình”
Tính đến ngày 22/10/2026. Chỉ dựa trên các công bố chính thức.
Đêm Thủ tướng kêu gọi trên X: “Hãy xử lý ngay tối nay”
Trước 10 giờ tối ngày 21/10/2026, trên tài khoản X của Thủ tướng Nhật Bản Takaichi Sanae xuất hiện một bài đăng hoàn toàn khác với những phát ngôn chính trị thường ngày.
Đây là một yêu cầu khẩn cấp mà tôi mong mọi người xử lý ngay trong tối nay.
Về PHP, ngôn ngữ được sử dụng trên rất nhiều website, nhóm bảo mật PHP đã đưa ra cảnh báo về hai lỗ hổng nghiêm trọng.
Xin hãy kiểm tra xem website đang công khai của quý vị có sử dụng PHP hay không, và chuẩn bị sẵn sàng để áp dụng bản vá sẽ được phát hành vào 11 giờ tối nay (giờ Nhật Bản) ngày 21/10 càng sớm càng tốt.
Nếu khó áp dụng bản vá ngay, việc tạm dừng website cũng là một biện pháp hiệu quả để giảm thiểu rủi ro.Nguồn: https://x.com/takaichi_sanae/status/2112890642590564386
Việc một thủ tướng trực tiếp kêu gọi xử lý một lỗ hổng phần mềm cụ thể, thậm chí nêu rõ giờ phát hành bản vá, là điều hiếm thấy. Văn phòng An ninh mạng Quốc gia cũng đăng nội dung tương tự, và IPA (Cơ quan Xúc tiến Công nghệ Thông tin Nhật Bản) đã phát đi “yêu cầu chuẩn bị trước” trong cùng ngày.
Hiệu quả đến ngay lập tức. Nhiều doanh nghiệp lớn nhỏ thông báo bảo trì khẩn cấp, bao gồm dịch vụ tạo cửa hàng trực tuyến BASE, trò chơi “Umamusume: Pretty Derby” của Cygames, các dịch vụ chăm sóc trẻ em, và một số website của chính quyền địa phương cũng tạm dừng hoạt động. Các kỹ sư đánh giá tích cực: “Vì Thủ tướng lên tiếng nên ban lãnh đạo cũng hiểu được rủi ro” (ITmedia NEWS, 22/10/2026, https://www.itmedia.co.jp/news/article/2610/22/2000002483/ ).
Lời kêu gọi này là đúng, và PHP là ưu tiên hàng đầu trong số các vấn đề của tháng này. Nhưng có một điều tôi muốn bạn lưu ý.
Rủi ro nghiêm trọng đã được công bố chính thức không chỉ có PHP.
Trong cùng tuần PHP được đưa tin rầm rộ, GitLab, Next.js, Windows, nginx, Node.js, các sản phẩm Oracle, Java, Tomcat, MySQL, EC-CUBE và một plugin WordPress cũng nhận được các bản cập nhật bảo mật nghiêm trọng từ nhà cung cấp chính thức. Trong đó có những lỗ hổng đã được xác nhận là “đang bị khai thác trong thực tế”.
Nếu vá PHP xong rồi yên tâm, thì lỗ hổng ngay bên cạnh vẫn đang mở. Bài viết này tổng hợp 12 vấn đề cần kiểm tra tính đến ngày 22/10/2026, chỉ dựa trên các công bố chính thức, kèm ngày công bố, phiên bản đã vá và đường dẫn đến nguồn chính thức.
Không phải ai cũng cần xử lý cả 12 mục. Hãy đọc bài này như một danh sách kiểm tra để xem công nghệ mà bạn hoặc công ty bạn đang dùng có bị ảnh hưởng hay không.
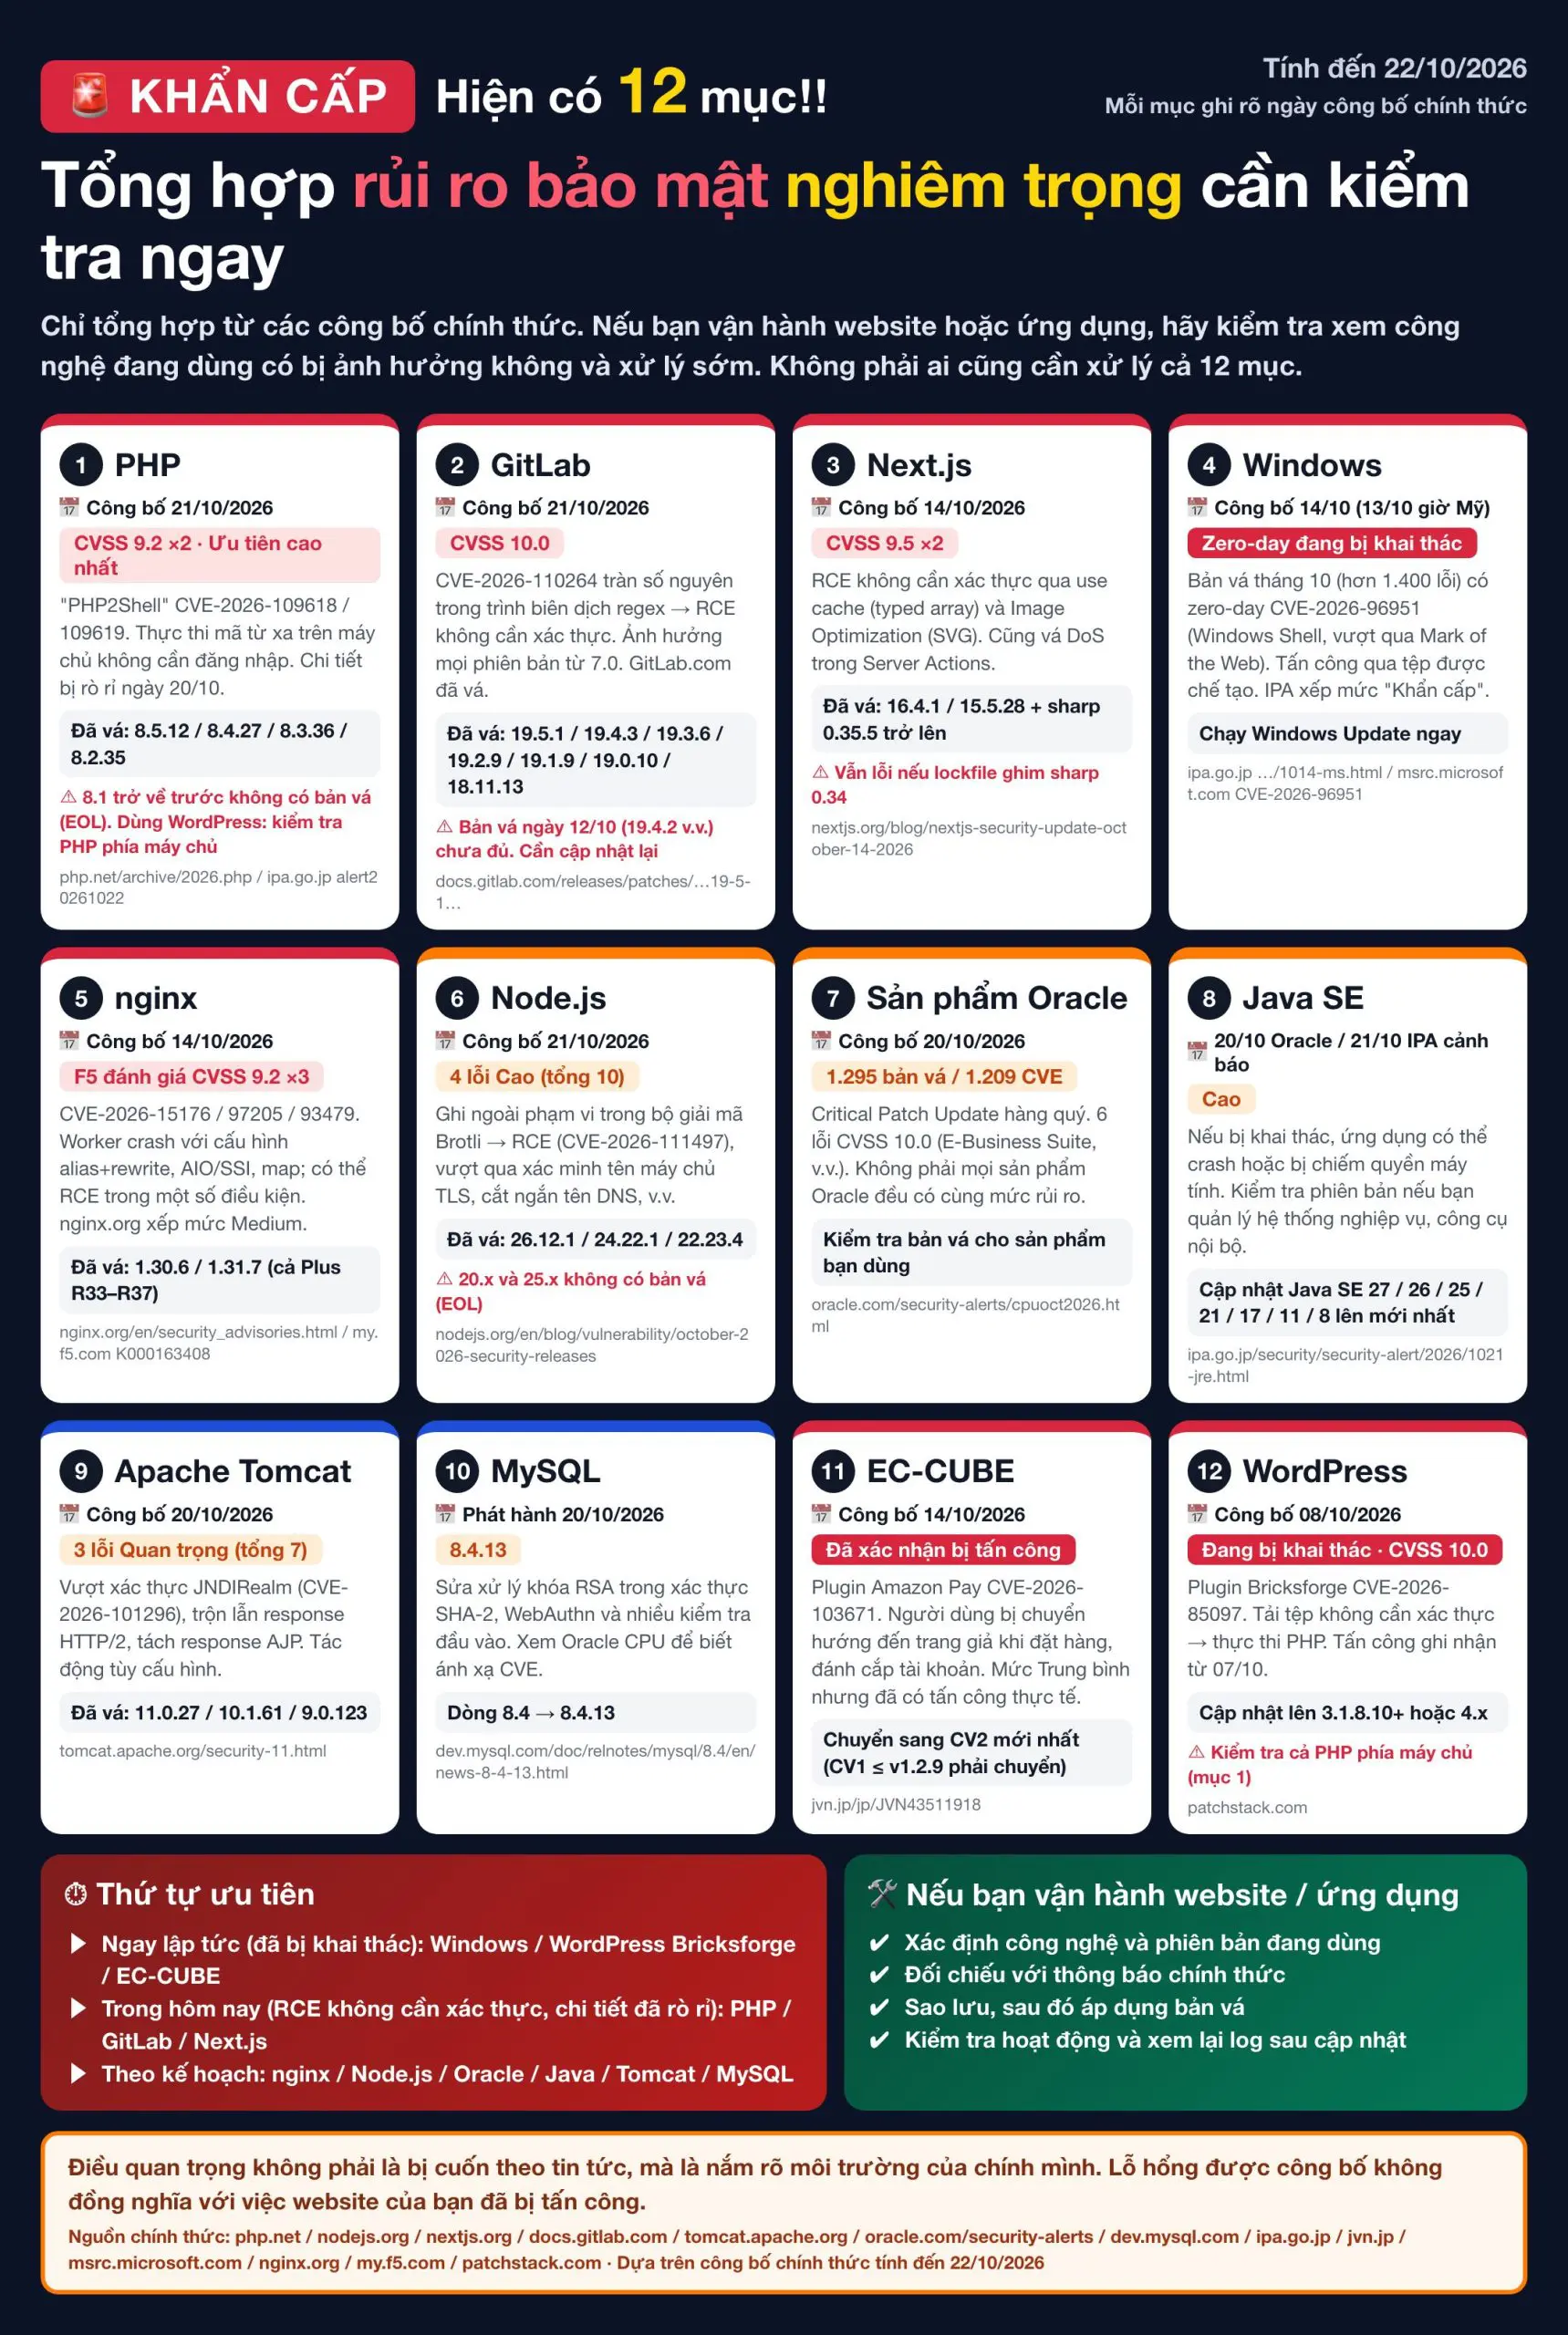
Rủi ro bảo mật nghiêm trọng (Tháng 10/2026)
Danh sách 12 mục (theo thứ tự ưu tiên)
| # | Đối tượng | Ngày công bố chính thức | Mức độ nghiêm trọng | Tình trạng khai thác |
|---|---|---|---|---|
| 1 | PHP | 21/10 | CVSS 9.2 ×2 | Chi tiết bị rò rỉ sớm, đã có báo cáo tấn công ban đầu |
| 2 | GitLab | 21/10 | CVSS 10.0 | Chưa có báo cáo khai thác |
| 3 | Next.js | 14/10 | CVSS 9.5 ×2 | JPCERT xác nhận PoC đã công khai |
| 4 | Windows | 14/10 | CVSS 8.8 | Đang bị khai thác dưới dạng zero-day |
| 5 | nginx | 14/10 | CVSS 9.2 ×3 (đánh giá của F5) | Chưa có báo cáo khai thác |
| 6 | Node.js | 21/10 | 4 lỗi mức Cao (tổng 10) | Chưa có báo cáo khai thác |
| 7 | Các sản phẩm Oracle | 20/10 | 6 lỗi CVSS 10.0 | Tùy sản phẩm |
| 8 | Java SE | 20/10 (IPA cảnh báo 21/10) | Cao | Chưa có báo cáo khai thác |
| 9 | Apache Tomcat | 20/10 | 3 lỗi mức Quan trọng (tổng 7) | Chưa có báo cáo khai thác |
| 10 | MySQL | 20/10 | Trung bình đến Cao | Chưa có báo cáo khai thác |
| 11 | Plugin Amazon Pay cho EC-CUBE | 14/10 | Trung bình (CVSS 5.3) | Đã xác nhận bị tấn công |
| 12 | Plugin Bricksforge cho WordPress | 08/10 | CVSS 10.0 | Đang bị khai thác |
1. PHP [Công bố 21/10] Ưu tiên cao nhất
Chuyện gì đã xảy ra
Ngày 20/10, nhóm bảo mật PHP thông báo sẽ phát hành bản vá nghiêm trọng vào 14:00 UTC (11 giờ tối giờ Nhật Bản) ngày hôm sau, và đã phát hành đúng lịch. Bản vá xử lý hai lỗ hổng CVE-2026-109618 và CVE-2026-109619, được gọi chung là “PHP2Shell”. Cả hai đều được chấm 9.2 theo CVSS v4.0.
Trong một số điều kiện nhất định, kẻ tấn công chưa xác thực có thể thực thi mã tùy ý trên máy chủ từ xa. Thông báo chính thức của PHP cho biết rủi ro cao nhất là với mod_php, nơi đã có bản demo cho thấy một request chưa xác thực có thể kích hoạt tấn công trước khi bất kỳ mã ứng dụng nào chạy. Mọi cấu hình xử lý request web đều bị ảnh hưởng, bao gồm PHP-FPM, php-cgi, FrankenPHP và LiteSpeed.
Vì sao cần khẩn trương
Chi tiết lỗ hổng đã bị rò rỉ vào ngày 20/10, trước khi bản vá ra mắt, và mã khai thác bắt đầu lan truyền. Công ty bảo mật Patchstack cho biết đã nhận được báo cáo tấn công từ các đối tác hosting, và CTO của Cloudflare cũng nói họ đang quan sát thấy các cuộc tấn công ban đầu. Bản thân php.net không đề cập đến thiệt hại thực tế, nhưng khẳng định rõ rằng cài đặt bản vá là cách khắc phục hoàn chỉnh duy nhất.
Phiên bản đã vá
8.5.12 / 8.4.27 / 8.3.36 / 8.2.35
Điểm dễ bỏ sót
- PHP 8.1 trở về trước đã hết hạn hỗ trợ và sẽ không có bản vá. Máy chủ chạy PHP cũ cần nâng cấp phiên bản chứ không phải vá.
- Nếu dùng WordPress, cập nhật WordPress không giải quyết được gì. Đối tượng cần vá là PHP phía máy chủ. Nếu dùng hosting chia sẻ, hãy kiểm tra xem nhà cung cấp đã cập nhật PHP chưa.
- Các bản phân phối Linux đã nhận bản vá trước, nên có thể cập nhật qua
apthoặcyum.
Nguồn chính thức
- PHP chính thức https://www.php.net/archive/2026.php#2026-10-21-5
- IPA https://www.ipa.go.jp/security/security-alert/2026/alert20261022.html
2. GitLab [Công bố 21/10] Mức độ 10.0
Chuyện gì đã xảy ra
GitLab phát hành bản vá khẩn cấp ngày 21/10. Lỗ hổng chính là CVE-2026-110264 với điểm CVSS tối đa 10.0. Bằng cách khai thác lỗi tràn số nguyên trong trình biên dịch biểu thức chính quy, kẻ tấn công chưa xác thực có thể thực thi mã tùy ý trên máy chủ GitLab. Phạm vi ảnh hưởng là “tất cả các phiên bản từ 7.0 trở đi”, nghĩa là về cơ bản mọi GitLab tự vận hành đều bị ảnh hưởng.
Phiên bản đã vá
19.5.1 / 19.4.3 / 19.3.6 / 19.2.9 / 19.1.9 / 19.0.10 / 18.11.13
Điểm dễ bỏ sót
Đây là điểm quan trọng nhất. Ngày 12/10, GitLab cũng đã phát hành một bản vá khẩn cấp cho một lỗ hổng CVSS 10.0 khác (CVE-2026-97229), và nhiều người đã cập nhật lên 19.4.2 / 19.3.4 / 19.2.8 khi đó. Bản cập nhật đó không vá được lỗ hổng lần này. Bạn cần cập nhật lại lên phiên bản cao hơn một bậc.
GitLab.com đã được vá và người dùng không cần làm gì. GitLab Dedicated cũng đã được xử lý.
Nguồn chính thức
3. Next.js [Công bố 14/10] Mức độ 9.5 ×2
Chuyện gì đã xảy ra
Vercel phát hành bản cập nhật bảo mật ngoài lịch vào ngày 14/10. Có hai lỗ hổng được chấm 9.5.
Lỗ hổng thứ nhất nằm trong App Router với Cache Components: khi một hàm use cache trả về nhiều typed array, có thể dẫn đến thực thi mã từ xa mà không cần xác thực. Vercel kêu gọi nâng cấp ngay lập tức ngay cả khi ứng dụng không có hàm như vậy.
Lỗ hổng thứ hai nằm trong Image Optimization API khi xử lý SVG: một lỗi trong thư viện librsvg được sử dụng bên trong có thể dẫn đến thực thi mã từ xa (CVE-2026-96889). Ảnh hưởng đến các triển khai trên Linux dùng glibc.
Ngoài ra, một lỗ hổng từ chối dịch vụ (DoS) mức Cao cũng đã được sửa, trong đó các request được chế tạo đặc biệt gửi đến ứng dụng dùng Server Actions có thể chiếm dụng CPU.
Phiên bản đã vá
16.4.1 / 15.5.28
Điểm dễ bỏ sót
- Ngay cả sau khi cập nhật Next.js, nếu lockfile vẫn ghim
sharpở dòng 0.34 thì bộ giải mã ảnh có lỗ hổng vẫn còn. Hãy đảm bảosharptừ 0.35.5 trở lên. - Tính đến ngày 15/10, lỗ hổng
use cachevà Server Actions chưa được cấp CVE, nên các công cụ quét phụ thuộc nhưnpm auditcó thể không phát hiện được. - JPCERT/CC đã xác nhận mã khai thác thử nghiệm (PoC) cho CVE-2026-96889 đã được công khai.
Nguồn chính thức
- Next.js chính thức https://nextjs.org/blog/nextjs-security-update-october-14-2026
4. Windows [Công bố 14/10 (13/10 giờ Mỹ)] Zero-day đang bị khai thác
Chuyện gì đã xảy ra
Bản cập nhật bảo mật định kỳ tháng 10 của Microsoft là lớn nhất từ trước đến nay với hơn 1.400 bản vá. Trong đó có CVE-2026-96951, lỗ hổng vượt qua tính năng bảo mật trong Windows Shell, mà chính Microsoft xác nhận đã bị khai thác dưới dạng zero-day trước khi có bản vá.
Lỗ hổng này vượt qua lớp bảo vệ “Mark of the Web” gắn vào các tệp tải từ internet, và được dùng trong các cuộc tấn công dụ người dùng mở tệp được chế tạo đặc biệt gửi qua email hoặc tin nhắn. CVSS là 8.8. Cần có thao tác của người dùng nhưng không cần quyền trước đó.
IPA đã phát cảnh báo mức “khẩn cấp”, và CISA (Mỹ) cũng đưa vào danh mục Lỗ hổng Đã bị Khai thác (KEV).
Cần làm gì
Áp dụng Windows Update. Thông thường sẽ tự động cài đặt, nhưng nếu công ty quản lý cập nhật tập trung thì hãy triển khai sớm.
Nguồn chính thức
- IPA https://www.ipa.go.jp/security/security-alert/2026/1014-ms.html
- MSRC https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2026-96951
5. nginx [Công bố 14/10]
Chuyện gì đã xảy ra
F5 phát thông báo bảo mật ngoài lịch cho nhóm sản phẩm nginx vào ngày 14/10, sửa tổng cộng 11 lỗ hổng. F5 đánh giá 3 trong số đó (CVE-2026-15176 / CVE-2026-97205 / CVE-2026-93479) ở mức 9.2 theo CVSS v4.0.
Lần lượt là: tràn bộ nhớ heap trong xử lý alias và rewrite, sử dụng bộ nhớ đã giải phóng (use-after-free) trong I/O tệp bất đồng bộ (AIO) và SSI, và tràn bộ nhớ heap trong chỉ thị map. Tác động chính là tiến trình worker bị crash (DoS), và có thể thực thi mã từ xa khi ASLR bị tắt hoặc bị vượt qua.
Phiên bản đã vá
nginx Open Source 1.30.6 / 1.31.7 (NGINX Plus R33 đến R37, Ingress Controller, Gateway Fabric và các sản phẩm khác cũng bị ảnh hưởng)
Điểm dễ bỏ sót
- Dự án nginx gốc (nginx.org) đánh giá 3 lỗi này ở mức “Medium”, chênh lệch với 9.2 của F5. Nếu không dùng các cấu hình liên quan thì không bị ảnh hưởng.
- Nếu chưa thể cập nhật ngay, các biện pháp giảm thiểu được đề xuất là: tránh dùng
aliasvà$request_filenametrong khốilocation, tắt AIO hoặc SSI, và dùng named capture trongmap.
Nguồn chính thức
- nginx chính thức https://nginx.org/en/security_advisories.html
- F5 https://my.f5.com/manage/s/article/K000163408
6. Node.js [Công bố 21/10]
Chuyện gì đã xảy ra
Node.js phát hành bản vá bảo mật vào ngày 21/10, cùng ngày với PHP. Tổng cộng 10 lỗi: 4 Cao, 3 Trung bình, 3 Thấp.
Nghiêm trọng nhất trong 4 lỗi mức Cao là ghi ngoài phạm vi trong bộ giải mã Brotli (CVE-2026-111497), có thể dẫn đến rò rỉ bộ nhớ hoặc thực thi mã tùy ý trong bất kỳ tiến trình nào giải nén dữ liệu Brotli do kẻ tấn công cung cấp. Các lỗi còn lại gồm hai lỗi vượt qua xác minh tên máy chủ trong chứng chỉ TLS bằng cách viết địa chỉ IP theo dạng khác, và một lỗi dns.resolve cắt ngắn tên tại ký tự NUL.
Phiên bản đã vá
26.12.1 / 24.22.1 / 22.23.4
Điểm dễ bỏ sót
- Node.js 20 và 25 đã hết hạn hỗ trợ và sẽ không có bản vá.
- Bản phát hành này cũng bao gồm cập nhật chứng chỉ CA liên quan đến sự cố của tổ chức chứng thực eMudhra.
- Những ai dùng Node.js cho công cụ AI, ứng dụng web hoặc script tự động hóa cần kiểm tra. Người dùng web thông thường không nhất thiết phải cập nhật.
Nguồn chính thức
- Node.js chính thức https://nodejs.org/en/blog/vulnerability/october-2026-security-releases
7. Các sản phẩm Oracle [Công bố 20/10]
Chuyện gì đã xảy ra
Oracle phát hành Critical Patch Update hàng quý vào ngày 20/10. Đây là bản cập nhật định kỳ cuối cùng của năm với quy mô lớn: 1.295 bản vá cho 1.209 CVE. Có 6 lỗ hổng được chấm CVSS 10.0, khẩn cấp nhất là lỗi trong Workflow Notification Mailer của E-Business Suite (CVE-2026-101809).
Phạm vi bao gồm 33 nhóm sản phẩm như Database, Fusion Middleware, E-Business Suite, GoldenGate và các sản phẩm viễn thông.
Điểm dễ bỏ sót
Không phải mọi sản phẩm Oracle đều có cùng mức rủi ro. Hãy tìm kiếm trong thông báo theo tên sản phẩm công ty bạn đang dùng và chỉ kiểm tra các bản vá liên quan.
Nguồn chính thức
- Oracle chính thức https://www.oracle.com/security-alerts/cpuoct2026.html
- Blog bảo mật Oracle https://blogs.oracle.com/security/october-2026-critical-patch-update-released
8. Java SE [Oracle công bố 20/10, IPA cảnh báo 21/10]
Chuyện gì đã xảy ra
Oracle CPU nói trên cũng bao gồm bản vá cho Java SE, và IPA đã phát cảnh báo vào ngày hôm sau, 21/10. Nếu bị khai thác, ứng dụng có thể bị crash hoặc kẻ tấn công có thể chiếm quyền điều khiển máy tính.
Phiên bản bị ảnh hưởng
Java SE 27 / 26.0.2 / 25.0.4.1 / 21.0.12.1 / 17.0.20.1 / 11.0.32.1 / 8 Update 503 trở về trước
Điểm dễ bỏ sót
Nếu bạn quản lý hệ thống nghiệp vụ, công cụ nội bộ hoặc máy chủ chạy Java, hãy kiểm tra phiên bản đang dùng. Với mục đích thương mại, hình thức cấp phép của Oracle Java đã thay đổi từ tháng 4/2019, nên IPA cũng khuyến nghị cân nhắc hỗ trợ có phí.
Nguồn chính thức
9. Apache Tomcat [Công bố 20/10]
Chuyện gì đã xảy ra
Apache Tomcat công bố 7 lỗ hổng vào ngày 20/10: 3 lỗi mức “Quan trọng” và 4 lỗi mức “Thấp”.
Ba lỗi Quan trọng gồm: xác thực được mà không cần mật khẩu đúng khi JNDIRealm dùng một số cơ chế SASL nhất định (CVE-2026-101296); request và response bị trộn lẫn giữa các người dùng qua HTTP/2 sau khi xảy ra lỗi trong xử lý bất đồng bộ (CVE-2026-101356); và nội dung response bị rò rỉ sang request kế tiếp trên AJP connector khi ghi non-blocking dung lượng lớn (CVE-2026-103119).
Phiên bản đã vá
11.0.27 / 10.1.61 / 9.0.123
Điểm dễ bỏ sót
Lỗi vượt qua xác thực chỉ giới hạn ở một số cấu hình JNDIRealm cụ thể, không áp dụng cho mọi cài đặt Tomcat. Tác động tùy thuộc vào dòng phiên bản và cấu hình, nên hãy đối chiếu cấu hình của bạn với trang chính thức.
Nguồn chính thức
- Apache Tomcat chính thức https://tomcat.apache.org/security-11.html
10. MySQL [Phát hành 20/10]
Chuyện gì đã xảy ra
MySQL 8.4.13 được phát hành ngày 20/10. Mục “Security Notes” trong ghi chú phát hành liệt kê 3 điểm: xử lý khóa công khai RSA do máy chủ cung cấp trong xác thực SHA-2, phân tích gói challenge WebAuthn, và xử lý đối số trong một hàm API kiểm toán. Ngoài ra còn nhiều bản sửa về kiểm tra dữ liệu đầu vào, bao gồm kiểm tra gói xác thực, kiểm tra CDATA trong LOAD XML, kiểm tra JSON nhị phân và kiểm tra gói giao thức replication.
Điểm dễ bỏ sót
Bản thân ghi chú phát hành không ghi số CVE. Hãy kiểm tra phần MySQL trong Oracle CPU để biết ánh xạ CVE. Nếu dùng cơ sở dữ liệu đám mây được quản lý như RDS, chỉ cần kiểm tra tình trạng xử lý của nhà cung cấp là đủ.
Nguồn chính thức
- MySQL chính thức https://dev.mysql.com/doc/relnotes/mysql/8.4/en/news-8-4-13.html
11. Plugin Amazon Pay cho EC-CUBE [Công bố 14/10] Đã xác nhận bị tấn công
Chuyện gì đã xảy ra
Một lỗ hổng (CVE-2026-103671) được phát hiện trong “Amazon Pay plugin” chính thức dành cho EC-CUBE 4, nền tảng thương mại điện tử của Nhật Bản, cho phép kiểm soát từ bên ngoài các tham số web lẽ ra không thể thay đổi. Lỗ hổng được công bố trên JVN ngày 14/10. Trong quá trình đặt hàng, người dùng có thể bị chuyển hướng đến trang giả mạo và bị đánh cắp thông tin tài khoản.
Điểm CVSS là 5.3 (Trung bình), không cao, nhưng nhà phát triển đã xác nhận có tấn công thực tế. Hãy coi trọng thực tế “đã bị nhắm đến” hơn là con số.
Cần làm gì
Cập nhật lên phiên bản CV2 mới nhất. Phiên bản CV1 từ 1.2.9 trở về trước không thể nâng lên bản đã vá, nên nhà phát hành khuyến nghị chuyển sang CV2.
Nguồn chính thức
12. Plugin Bricksforge cho WordPress [Công bố 08/10] Đang bị khai thác
Chuyện gì đã xảy ra
Một lỗ hổng (CVE-2026-85097) được phát hiện trong “Bricksforge”, plugin mở rộng cho trình tạo trang Bricks trên WordPress, cho phép kẻ tấn công chưa xác thực tải lên tệp tùy ý và thực thi PHP. Patchstack công bố ngày 08/10 với mức độ nghiêm trọng tối đa 10.0. Tấn công đã được ghi nhận từ ngày 07/10 và vẫn tiếp diễn từ nhiều địa chỉ IP nguồn.
Phiên bản đã vá
3.1.8.10 trở lên, hoặc dòng 4.x
Điểm dễ bỏ sót
Người vận hành website WordPress cần kiểm tra cả PHP phía máy chủ ở mục 1, bất kể có dùng plugin này hay không. Cập nhật plugin là vô nghĩa nếu PHP vẫn cũ.
Nguồn chính thức
- Patchstack https://patchstack.com/articles/
Nên xử lý theo thứ tự nào?
Mười hai mục có thể gây choáng ngợp, nhưng thứ tự ưu tiên rất rõ ràng.
Ngay lập tức (đã bị khai thác)
Windows, plugin Bricksforge cho WordPress và plugin Amazon Pay cho EC-CUBE. Nhà cung cấp hoặc nhà phát triển đã xác nhận bị khai thác.
Trong hôm nay (thực thi mã không cần xác thực, mã khai thác đang lan truyền)
PHP, GitLab và Next.js. Chi tiết PHP đã bị rò rỉ, JPCERT xác nhận PoC công khai cho Next.js, và GitLab là lỗi 10.0 ảnh hưởng mọi phiên bản.
Theo kế hoạch (lên lịch cập nhật)
nginx, Node.js, các sản phẩm Oracle, Java, Tomcat và MySQL. Chưa có báo cáo khai thác, và nhiều lỗi phụ thuộc vào cấu hình hoặc trường hợp sử dụng cụ thể.
Người vận hành nên làm gì và không nên làm gì
Nếu bạn vận hành website hoặc ứng dụng
- Xác định công nghệ và phiên bản đang dùng (PHP, Node.js, nginx, cơ sở dữ liệu, framework, plugin)
- Đối chiếu với các URL chính thức ở trên
- Sao lưu dữ liệu
- Áp dụng bản vá. Nếu không thể làm ngay, tạm dừng website cũng là một lựa chọn như bài đăng của Thủ tướng đã nêu
- Sau khi cập nhật, kiểm tra hoạt động và xem lại nhật ký (log). Với 3 mục “đang bị khai thác”, hãy kiểm tra cả việc có bị xâm nhập từ trước khi cập nhật hay không
Nếu bạn là người dùng thông thường (chỉ duyệt web)
- Không mở email hoặc liên kết cập nhật đáng ngờ. Lừa đảo giả danh “xử lý lỗ hổng PHP” hoàn toàn có thể xuất hiện
- Kiểm tra thông báo trên website chính thức của các dịch vụ bạn dùng
- Không tự ý thao tác trên máy chủ mà bạn không quản lý
- Nếu dùng Windows, ít nhất hãy áp dụng Windows Update (mục 4)
Lời kết
Việc bài đăng của Thủ tướng giúp “lỗ hổng PHP” được biết đến rộng rãi là điều tốt. Ban lãnh đạo hiểu được rủi ro, và công việc mà bình thường các kỹ sư phải mất nhiều ngày thuyết phục nội bộ đã được triển khai chỉ trong một đêm.
Nhưng lỗ hổng không đến từng cái một. Ngày 21/10, khi bản vá PHP ra mắt, GitLab và Node.js cũng phát hành bản vá. Tuần trước đó là Windows, nginx và Next.js, và trước đó nữa là một plugin WordPress. Mức độ đưa tin không nhất thiết tương ứng với mức độ nguy hiểm đối với môi trường của bạn.
Điều quan trọng không phải là bị cuốn theo tin tức, mà là nắm rõ môi trường mình đang vận hành. Một lỗ hổng được công bố không đồng nghĩa với việc website của bạn đã bị tấn công. Hãy bình tĩnh đối chiếu danh sách với cấu hình của mình.
Bài viết này dựa trên các công bố chính thức tính đến ngày 22/10/2026. Tình hình thay đổi hàng ngày, hãy kiểm tra thông tin mới nhất tại các trang sau.
- Thông tin bảo mật quan trọng của IPA https://www.ipa.go.jp/security/security-alert/2026/index.html
- JPCERT/CC https://www.jpcert.or.jp/
- JVN https://jvn.jp/
Dành cho những ai “không rõ môi trường của công ty mình”
Đọc đến đây, có thể một số bạn đang nghĩ: “Ở công ty tôi chẳng ai biết website đang chạy PHP hay nginx cả.” Những công ty gặp khó khăn nhất trong đợt này không phải là nơi có kỹ sư, mà là nơi “không có nhân viên IT nào” hoặc “một người kiêm nhiệm phải lo tất cả”.
Nếu bạn là doanh nghiệp Nhật Bản đang hoạt động tại Việt Nam và thấy tình huống này quen thuộc, hãy cân nhắc dịch vụ hỗ trợ IT của ALLEXCEED VIETNAM.
Dịch vụ hỗ trợ IT của ALLEXCEED VIETNAM
https://allexceed.com.vn/it-support/
- Thuê ngoài quản trị IT (情シス代行): Chúng tôi đảm nhận trọn gói các công việc nêu trong bài viết này, từ kiểm kê công nghệ và phiên bản đang dùng, đối chiếu với thông tin lỗ hổng, áp dụng bản vá, đến kiểm tra sau cập nhật
- Tư vấn IT mọi vấn đề: Giải đáp cả những thắc mắc hàng ngày như “Email này mở có an toàn không?” hay “Ai cập nhật PHP trên hosting chia sẻ?”
- Hỗ trợ triển khai AI tạo sinh và phát triển công cụ nhỏ: Cùng một đội ngũ có thể hỗ trợ cải tiến nghiệp vụ, không chỉ riêng bảo mật
- Hỗ trợ tiếng Nhật và tiếng Việt, không chênh lệch múi giờ: Trao đổi bằng tiếng Nhật trong giờ làm việc tại Việt Nam
- Gói đăng ký hàng tháng (hợp đồng ủy thác): Gói từ 5 đến 15 giờ mỗi tháng, giá từ 166 USD/tháng. Phù hợp với công ty chưa cần tuyển nhân viên IT toàn thời gian nhưng muốn có người để hỏi
- Thành tích: Hơn 20 năm xây dựng hệ thống cho doanh nghiệp Nhật Bản, hơn 850 dự án, đội ngũ khoảng 70 kỹ sư
Chúng tôi nhận tư vấn miễn phí 30 phút. Bạn có thể bắt đầu từ giai đoạn “chưa biết công ty mình thuộc mục nào trong 12 mục này”. Hãy cùng bắt đầu từ việc nắm rõ hiện trạng.
- Tư vấn miễn phí và liên hệ: https://allexceed.com.vn/contact/
Tài liệu tham khảo và nguồn chính thức
Tác giả
Yodoki Kensuke
Chuyên gia tư vấn digital marketing và phát triển offshore với hơn 8 năm kinh nghiệm thực tế trong các lĩnh vực truyền thông game, thương mại điện tử và sản xuất. Sau khi tích lũy chuyên môn về SEO và chiến lược nội dung tại một công ty khởi nghiệp Nhật Bản, anh chuyển đến Việt Nam vào năm 2020 để dẫn dắt dự án xây dựng bộ phận web nội bộ cho một doanh nghiệp sản xuất từ đầu. Từ năm 2024, anh gia nhập ALLEXCEED VIETNAM với vai trò tư vấn, trực tiếp hỗ trợ các dự án phát triển offshore.
Người duyệt
Steven Ng
Chuyên gia chiến lược phát triển offshore và quản lý dự án CNTT với thành tích đã hỗ trợ hơn 100 dự án phần mềm và ứng dụng web. Là người đa ngôn ngữ, anh mang đến góc nhìn đa văn hóa độc đáo trong từng dự án. Sau khi tích lũy kinh nghiệm kinh doanh đa dạng tại một startup công nghệ từ năm 2015, anh chuyển đến Việt Nam và đảm nhiệm hơn 50 dự án với vai trò PMO/PM/PdM. Năm 2019, anh sáng lập LLL ASIA và giữ chức CEO. Từ năm 2024, anh gia nhập ALLEXCEED VIETNAM, phụ trách phát triển kinh doanh, tư vấn chiến lược và quản trị tổ chức kinh doanh & marketing.

Category
Bài viết nổi bật
OFFSHORE
Dịch vụ phát triển offshore
của ALLEXCEED VIỆT NAM
ALLEXCEED VIỆT NAM là công ty giải pháp công nghệ thông tin do Nhật Bản đầu tư, có hơn 20 năm kinh nghiệm phát triển tại Việt Nam, chuyên cung cấp dịch vụ phát triển phần mềm và hệ thống. Chúng tôi mang đến dịch vụ phát triển offshore chất lượng cao với mô hình "Phát triển Offshore 2.0" - phát triển thêm từ phương pháp phát triển offshore truyền thống.
-

- Các bài viết
- セキュリティ
- Không chỉ riêng PHP: 12 rủi ro bảo mật nghiêm trọng cần kiểm tra ngay trong tháng 10/2026 (tính đến ngày 22/10/2026)
